AgentCore GatewayとMCPを活用したマルチアカウントAIエージェントの構築:エンタープライズAIの課題解決
マルチアカウントAIエージェントの課題とAgentCore Gatewayの役割
エンタープライズ環境において、AIエージェントが複数のAWSアカウントに分散するデータを横断的に推論し、活用したいというニーズが高まっています。しかし、各部門がデータ主権、スコープの分離、独立したデプロイライフサイクルなどの理由から、データを自身のAWSアカウントに保持しているため、これを一元化することなくAIエージェントに利用させることは大きな課題でした。従来の方式では、データの複製や複雑なクロスアカウントAWS Identity and Access Management (IAM) の設定が必要となり、セキュリティリスクの増大や運用オーバーヘッドの増加を招いていました。
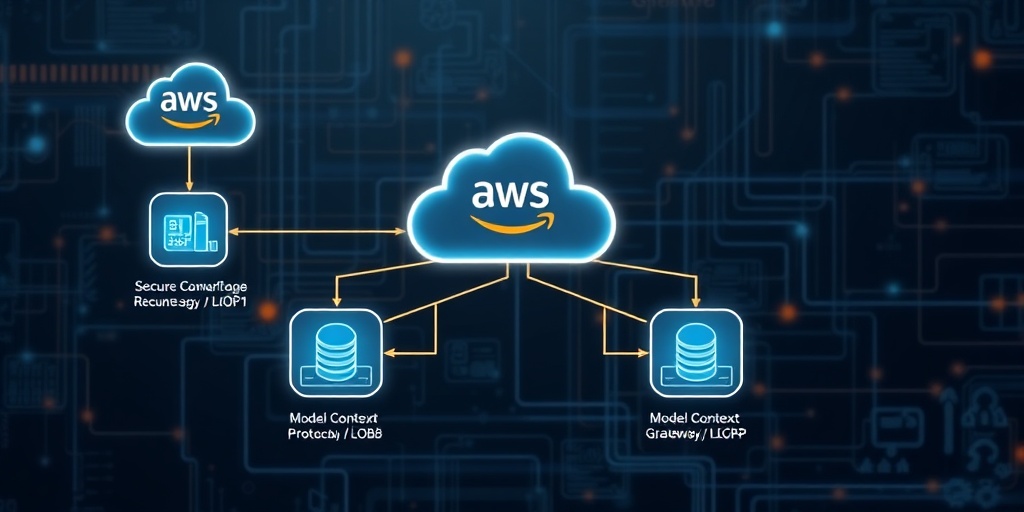
この課題に対し、Amazon Bedrock AgentCore Gatewayは、AIエージェントが大規模かつセキュアに機能するための中心的ハブとして機能します。これは、エージェントとツール、他のエージェント、大規模言語モデル (LLM) とを接続する、単一かつセキュアなエージェントトラフィックのエントリポイントを提供するフルマネージドAIゲートウェイです。AgentCore Gatewayは、部門 (LOB) チームが公開する複数のModel Context Protocol (MCP) サーバーを単一のエンドポイントの背後に集約し、登録されたLOB全体でツールの発見と呼び出しを可能にします。これにより、エージェントは個々のLOBアカウントの詳細を知ることなく、統一されたインターフェースを通じてツールを利用できるようになります。また、既存のAPIやAWS Lambda関数をエージェント互換のツールに変換し、既存のMCPサーバーに接続することで、ツールアクセスの複雑さを抽象化します。
Model Context Protocol (MCP)とアーキテクチャ詳細
Model Context Protocol (MCP) は、AIモデルとエージェントが外部リソースにアクセスするための標準化された方法を提供し、カスタム統合の必要性を削減します。 AWS MCP Serverは、特にAIコーディングエージェントにおいて、クロスアカウントおよびクロスロールアクセスをサポートしており、開発者はセッションを再起動することなく、複数のAWSアカウントやIAMロール間でシームレスに切り替えることが可能です。 この機能により、エージェントはより広範なエンタープライズデータやツールに安全にアクセスできます。
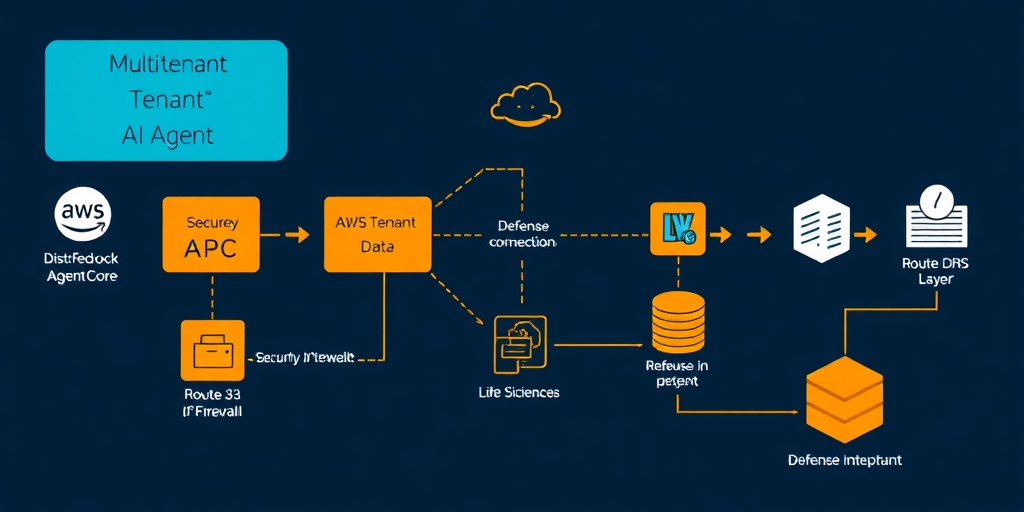
提案されるアーキテクチャは、ハブ&スポークパターンを採用しています。中心となるプラットフォームアカウントは、Amazon Bedrockを介してエージェント層とLLM推論をホストします。各LOBアカウントは、スタンドアロンのMCPサーバー(スポーク)をデプロイします。AgentCore Gateway(ハブ)は、これらすべてのMCPサーバーを単一のエンドポイントの背後に集約します。エージェントは、個々のLOB MCPサーバーではなく、プラットフォームアカウントのGatewayに接続し、Gatewayが登録されたLOBターゲット全体でツール呼び出しを連携させます。
認証にはAgentCore IdentityとOktaが使用され、きめ細やかな認可はAmazon Bedrock AgentCoreのポリシー機能によって実施されます。GatewayはJSON Web Token (JWT) のクレームをCedarルールに対して評価し、ユーザーID、ロール、またはアクションに基づいて各ツール呼び出しを許可または拒否します。これにより、ユーザーレベルの認可がGatewayで厳密に適用されます。許可された呼び出しの場合、GatewayはAgentCore IdentityからOAuth 2.0 Machine-to-Machine (M2M) 認証情報を取得し、それをアウトバウンドリクエストにアタッチして適切なLOB MCPサーバーに転送します。
セキュリティ、ガバナンス、運用効率の向上
このマルチアカウントAIエージェントアーキテクチャは、セキュリティ、ガバナンス、および運用効率の複数の側面で重要なメリットを提供します。
セキュリティの強化: AgentCore Gatewayは、包括的なイングレス認証とエグレス認証の両方をサポートする唯一のフルマネージドサービスです。 Gatewayは、受信したユーザーのJWTを処理し、LOBターゲット全体のツール発見のためにセマンティック検索を実行します。その後、AgentCore Identityから取得したOAuth 2.0 M2M認証情報を利用して、アウトバウンドリクエストを安全に転送します。 データアクセス層では、属性ベースのアクセス制御 (ABAC) ポリシーがJWTクレームを介したテナント識別に基づいてテナント分離を強制します。 また、AgentCore Runtimeは、専用のマイクロVMでセッション分離を提供し、セッション間のデータ漏洩リスクを低減します。
厳格なガバナンス: エージェントとLLM推論は中央のプラットフォームアカウントで管理されるため、ガバナンスの一元化が可能です。AgentCoreのポリシーやサービスコントロールポリシー (SCP) を利用して、人間とエージェントの権限を明確に分離し、MCPサーバーへのアクセスを読み取り専用に制限するなどのきめ細やかな制御が可能です。 また、コスト配分タグや予算アラートを設定することで、リソース利用状況の追跡と管理を強化し、組織全体のガバナンス体制をサポートします。
運用効率の向上: このアーキテクチャは、各アカウントにデータが残されたままでエージェントがクエリできるため、データの複製や中央集約の必要性を排除します。 エージェントが統一されたインターフェースを利用することで、多数のMCPサーバーを管理する運用上の複雑さが軽減されます。 開発者は、Gatewayがセキュリティとインフラストラクチャのプロビジョニングを処理するため、革新的なエージェントアプリケーションの構築に集中できます。 結果として、カスタムコード開発、インフラストラクチャのプロビジョニング、およびセキュリティ実装にかかる時間を大幅に削減できます。
開発者・エンジニア視点での考察
-
分散型データ戦略の強化とコンプライアンス維持: 本アーキテクチャは、データが各LOBアカウントに保持されたままでAIエージェントが推論できるため、データ主権、セキュリティ、およびコンプライアンス要件を損なうことなく、分散型データ戦略を強力にサポートします。開発者はデータ移動に伴う複雑性を排除し、既存のデータガバナンスを維持しながら、規制要件の厳しい業界(金融、医療など)においても安心してAIソリューションを構築できます。
-
API統一による開発効率向上とセキュリティ強化: AgentCore Gatewayが複数のLOBのMCPサーバーを単一のエンドポイントとして統合することで、AIエージェント開発者は個々のアカウントやツールの詳細を意識することなく、統一されたインターフェースを通じてツールを発見・呼び出すことができます。これにより開発サイクルが短縮されるだけでなく、Gatewayで一元的に認証・認可を処理することで、セキュリティポリシーの実装と監査が大幅に簡素化され、セキュリティホール発生のリスクを低減できます。
-
きめ細やかなアクセス制御とスケーラビリティの実現: AgentCore Gatewayのポリシーエンジン(Cedarルール)とAgentCore Identityによる認証、そしてJWTとABACポリシーを組み合わせることで、AIエージェントのツールアクセスに対してユーザー、ロール、またはデータ属性に基づいたきめ細やかな権限管理が可能です。これにより、大規模なエンタープライズ環境で、多数のAIエージェントとLOBツールが複雑に連携する際でも、厳格なセキュリティを維持しつつ、セキュアかつスケーラブルな運用を実現できます。
Source / 元記事
この記事について
この記事は、公開されているニュース、論文、公式発表、RSSフィードなどをもとに、AIが要約・補足調査・考察を行って作成しています。
元記事の完全な翻訳・逐語的な要約ではなく、AIによる背景説明や開発者向けの考察を含みます。
重要な技術仕様・価格・提供状況などは、必ず元記事または公式情報をご確認ください。