BenchlingがAmazon Bedrock AgentCoreで実現したマルチテナントAIエージェントの強固なセキュリティ
マルチテナントAIエージェントにおけるセキュリティ課題とBedrock AgentCoreの適用
バイオテクノロジーR&DプラットフォームであるBenchlingは、数千のライフサイエンステナント向けにAIエージェントによって生成された科学コードを実行する必要がありました。この大規模なマルチテナント環境において、各セッションが自身のテナントデータのみにアクセスし、テナント間の可視性がなく、不正なネットワーク接続やデータ漏洩が完全に阻止されるという厳格なセキュリティ要件が課せられました。従来のサンドボックス手法だけでは、特にDNS解決を介したデータ抜き出し(exfiltration)の脅威に対して不十分であることが判明しました。
この課題に対し、BenchlingはAmazon Bedrock AgentCoreを活用した多層防御セキュリティアーキテクチャを構築しました。Amazon Bedrock AgentCoreは、あらゆるフレームワークやモデルでエージェントを大規模に構築、接続、最適化するためのプラットフォームです。Benchlingは特に、Amazon Bedrock AgentCoreの機能であるAgentCore Code InterpreterをAmazon Virtual Private Cloud (VPC) モードで利用することで、これらの厳しいセキュリティ要件を満たしました。このアーキテクチャにより、1週間に250以上のテナントで1日あたり600以上のコード実行セッションを、セキュリティインシデントなしで処理しています。
Bedrock AgentCoreによる深層防御アーキテクチャの実現
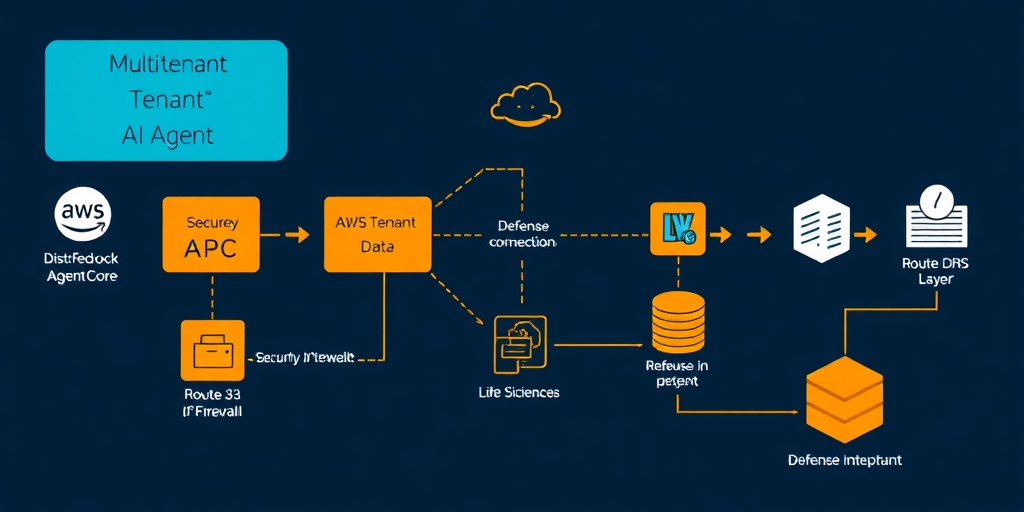
Benchlingが実装した深層防御セキュリティアーキテクチャは、以下の中核的なAWSサービスと戦略を組み合わせています。
-
アカウントレベルの隔離: 信頼できないコードの実行環境を、本番システムから完全に分離されたAWSアカウントで運用します。これにより、侵害の影響範囲を最小限に抑えます。
-
AgentCore Code InterpreterのVPCモード利用: AgentCore Code InterpreterをVPCモードで展開することで、隔離されたアカウント内でマネージドかつエフェメラル(一時的)な実行環境を提供します。各エージェントセッションの実行は、テナントレベルのコンピューティング隔離のために分離されたマイクロVM内で行われます。
-
Amazon Route 53 Resolver DNS Firewall: DNSを介したデータ抜き出しのベクトルを封じるために、DNS Firewallを導入しています。これにより、許可リスト、拒否リスト、または全拒否ポリシーを設定し、エージェントのDNS解決を厳格に制御します。
-
VPCエンドポイントポリシー: 各ジョブが必要とする特定のAmazon S3バケットへのサービスアクセスのみを許可するVPCエンドポイントポリシーを適用します。これにより、S3を通じた不必要なデータアクセスを防ぎます。
-
ジョブごとの認証情報スコープ: AWS Security Token Service (STS) を利用して、ジョブごとに一時的な認証情報を発行し、そのスコープを特定のテナントのデータに限定します。これにより、セッションが完全に侵害された場合でも、単一テナントのデータ範囲を超えるアクセスは不可能となります。
この組み合わせにより、Benchlingは従来のサンドボックスでは難しかった、DNS解決やS3アクセスといった潜在的なデータ漏洩経路を効果的に遮断し、マルチテナント環境でのAIエージェントの安全な運用を実現しています。
厳格なデータ分離とアクセス制御のメカニズム
Benchlingのアーキテクチャは、データ分離とアクセス制御において高度なメカニズムを採用しています。
- AgentCore Identity: マルチテナントアーキテクチャのセキュリティは、JWTベースの統合認証モデルを提供するAgentCore Identityによって強化されています。
- AgentCore Memory: 会話履歴がテナント間や単一テナント内の複数ユーザー間で漏洩しないよう、メモリ隔離をアプリケーションレベルのスコープ設定とIAMベースの属性ベースアクセス制御(ABAC)の2層で実施しています。
- AgentCore Gateway: エージェントがツール(APIやAWS Lambda関数)に安全にアクセスできるようにするAgentCore Gatewayは、ゲートウェイインターセプターによるカスタムロジックや、リソースベースポリシーを用いた標準的なAWSスタイルのアクセス制御をサポートしています。
- 属性ベースアクセス制御(ABAC): データアクセス層では、JWTクレームを介したテナント識別を伴うABACポリシーが、テナント分離を強制します。これにより、DynamoDBのようなサービスへのアクセスも、
dynamodb:LeadingKeys条件を用いて、各テナントが自身のデータのみをクエリできるようにIAMレベルで制限されます。 - リソースベースポリシー: AgentCoreはリソースベースポリシーをサポートしており、AgentCore RuntimeおよびAgentCore Runtimeエンドポイントリソースへのアクセスを、誰がどのような条件下で許可されるかを一元的に、リソースレベルで制御できます。これにより、共有の基盤インフラストラクチャを使用しながらも、テナントごとに異なるセキュリティ要件(例:クロスアカウントアクセス、VPC内トラフィック限定)に対応することが可能です。
これらのメカニズムの組み合わせにより、Benchlingは、複雑なライフサイエンスデータを取り扱うAIエージェントに対して、極めて厳格かつきめ細やかなデータ分離とアクセス制御を確立し、機密性の高い研究開発データの安全性を確保しています。
開発者・エンジニア視点での考察
-
強調されたDNSエクスフィルトレーション対策の重要性: AIエージェントが任意のコードを実行できる環境において、DNS解決がデータ抜き出しの脆弱性となりうることが明確に示されています。これは、開発者が従来のネットワークセキュリティ対策(HTTPブロック、 egressポート制限など)に加え、AIエージェント特有の脅威モデルに合わせたDNSレイヤーでの防御策(例:Route 53 Resolver DNS Firewall)を多層防御戦略の一環として検討する必要があることを示唆しています。
-
「VPCモード」と「ジョブごとの認証情報スコープ」の組み合わせによる強固な隔離: Amazon Bedrock AgentCore Code InterpreterのVPCモードと、AWS STSによるジョブごとの一時的な認証情報スコープ限定は、マルチテナントSaaSにおけるAIエージェントのデータ漏洩防止に極めて効果的なベストプラクティスです。これは、各エージェントセッションが分離されたマイクロVMで実行されるというAgentCoreの基盤と相まって、たとえコードが侵害されてもその影響を単一テナントのデータに限定できるという、SaaSプロバイダーにとって不可欠なセキュリティモデルを提供します。
-
汎用性とセキュリティを両立するAgentCore Gatewayの活用: AgentCore Gatewayは、OpenAPIスキーマやLambda関数などの多様な形式のAPIをエージェントツールとして安全に公開できるだけでなく、JWTベースの認証モデルやゲートウェイインターセプター、リソースベースポリシーによるきめ細やかなアクセス制御を可能にします。これにより、開発者は、AIエージェントに多様な機能を提供しつつも、ツール呼び出しレイヤーでの厳格な認証・認可を実装し、テナント分離を確保できるため、柔軟なエージェント設計と堅牢なセキュリティの両立が実現できます。
Source / 元記事
この記事について
この記事は、公開されているニュース、論文、公式発表、RSSフィードなどをもとに、AIが要約・補足調査・考察を行って作成しています。
元記事の完全な翻訳・逐語的な要約ではなく、AIによる背景説明や開発者向けの考察を含みます。
重要な技術仕様・価格・提供状況などは、必ず元記事または公式情報をご確認ください。