NVIDIA Sentry詳解:ハードウェア分離型レイタイム監視によるセキュアAIエージェントの実現
NVIDIA Sentryのアーキテクチャとハードウェア分離型トラストドメイン
自律型AIエージェント(AI Agents)の普及に伴い、エージェントがツール、認証情報、外部サービスを利用する過程で意図せず、あるいは悪意を持ってセキュリティ境界を逸脱するリスクが深刻な課題となっています。ホストソフトウェア上で動作する従来のセキュリティ対策は、エージェント自体がコンプロマイト(侵害)された場合に無効化される危険性があります。こうした課題に対処するため、NVIDIAが発表した「NVIDIA Sentry」は、ホストOSやハイパーバイザーから完全に切り離されたハードウェア信頼領域(ハードウェア・アイソレーション・トラストドメイン)において、AIエージェントのアクセス制御とランタイム監視をミリ秒単位で実行するセキュリティフレームワークです。
NVIDIA Sentryは、NVIDIA BlueField-4 DPU上で稼働し、NVIDIA OpenShellリファレンスアーキテクチャの一部として統合されています。エージェントはNVIDIA Vera CPU上で実行されますが、モデルや外部へのすべての通信パスはBlueField-4を通過するように強制されます。これにより、エージェント自身が自身の監視メカニズムを改ざんまたは無効化することが物理的・論理的に不可能な構造を実現しています。
DOCA TowerとDOCA Argusによるレイヤー7インスペクションとメモリイントロスペクション
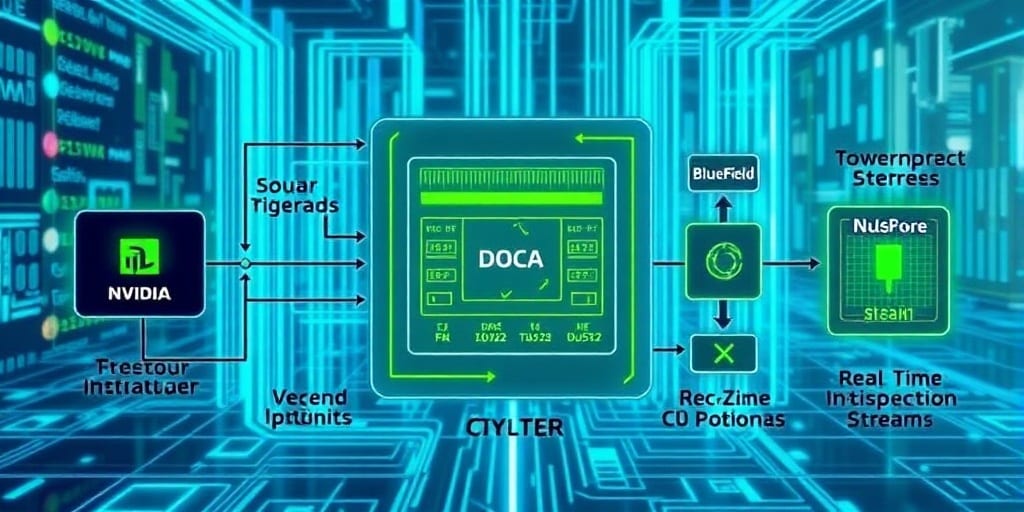
NVIDIA Sentryの中核をなすコンポーネントが、AIセキュリティゲートウェイである「DOCA Tower」と、ランタイム監視を行う「DOCA Argus」です。
- DOCA Tower(AIセキュリティゲートウェイ): オープンソースのプロキシであるEnvoyをベースに構築されており、エージェントのネットワークトラフィックに対する透過的プロキシとして機能します。BlueField-4のインシリコンTLSアクセラレーションを活用して通信を復号し、Open Policy Agent(OPA)およびRego言語を用いた宣言的ポリシー評価を1ミリ秒未満で実行します。また、DOCA Flowと連携してL4ファイアウォールをハードウェアアクセラレーションし、不正な宛先を遮断した上でL7(アプリケーション層)のインスペクションを行います。
- DOCA Argus(ランタイムメモリイントロスペクション): ホスト上の常駐エージェントに依存せず、揮発性ホストメモリの選択領域をライブでメモリイントロスペクション(内部観測)します。これにより、コンテナとポッド、サンドボックスとマイクロVMの関係性、実行中のプロセス、スレッド、ファイルアクセス、ロードされたライブラリ(それぞれコンテナハッシュやプロセスハッシュで追跡)をリアルタイムでマッピングします。
ネットワークトラフィックの文脈(DOCA Tower)と、プロセスやコンテナの実行コンテキスト(DOCA Argus)を相関させることで、単なるIP/URL制限を超えた「エージェントの意図と整合性の検証」が可能になります。
特化型AIモデルによる振る舞いドリフト検出とミリ秒単位のインシリコン封じ込め
NVIDIA Sentryは、静的なポリシー評価にとどまらず、専用のGPUアクセラレーション環境で動作する「特化型AIモデル」を統合しています。これらの分類モデルは、エージェントのツール呼び出しや推論トレース(Reasoning Traces)をインラインまたはアウトオブバンドで解析し、エージェントの挙動が設計された意図から逸脱していないか(ビヘイビアライズ/振る舞いドリフト)を継続的に評価します。
不審な挙動(未承認ツールの実行、ptraceを用いたプロセスの不正操作、データ流出を示唆する過剰なアウトバウンドトラフィック、意図しないファイル削除など)を検知した場合、NVIDIA Sentryはホストソフトウェアやエージェント自身の協力を必要とせず、BlueField-4のインシリコン機能によってミリ秒単位でエージェントを強制的に封じ込め・隔離(Quarantine)します。さらに、SPIFFE/SPIREを統合したワークロードアイデンティティ管理により、エージェントのアイデンティティと権限を紐づけた厳格な認可を実現するとともに、改ざん耐性のあるアテスト済みテレメトリ(Attested Telemetry)を生成し、エンタープライズのSIEM/XDRプラットフォームへフォレンジック証跡を提供します。
開発者・エンジニア視点での考察
-
ホスト信頼性の前提からの脱却(ゼロトラスト・インフラストラクチャ): エージェントが動作するホストOSやハイパーバイザーがすでに侵害されている最悪のシナリオを想定し、セキュリティ・ガバナンス機能を完全にネットワーク/DPU側にオフロードする設計思想は、今後のエンタープライズAIアーキテクチャの標準となる。開発者はアプリケーション層のコードだけでなく、DPUベースのインフラ制御を前提としたシステム設計が求められる。
-
OPA(Open Policy Agent)とRegoによる柔軟なポリシー記述の拡張: DOCA Towerを通じて、エージェントのモデルアクセス、Model Context Protocol(MCP)、A2A(エージェント間通信)のトラフィックを既存のOPAエコシステムと統合できる点は非常に強力である。Kubernetesなどで培ったポリシー管理のノウハウをそのままAIエージェントのセキュリティガバナンスへ直結させることができる。
-
エージェントの「推論トレース(Reasoning Traces)」を対象としたリアルタイム分類の実装: 単なるパケットヘッダやAPIのエンドポイント検査だけでなく、LLMの推論プロセスやツールコールそのものを特化型AIモデルでインライン評価・分類するアプローチは、プロンプトインジェクションや高度な脱獄(Jailbreak)に対する実効性の高い防御策となる。エージェント開発者は、セキュリティゲートウェイによるレイテンシー影響を考慮した非同期/インラインのトレース設計を意識する必要がある。
Source / 元記事
この記事について
この記事は、公開されているニュース、論文、公式発表、RSSフィードなどをもとに、AIが要約・補足調査・考察を行って作成しています。
元記事の完全な翻訳・逐語的な要約ではなく、AIによる背景説明や開発者向けの考察を含みます。
重要な技術仕様・価格・提供状況などは、必ず元記事または公式情報をご確認ください。